Bảo mật VSBET là yếu tố quan trọng trong việc bảo vệ thông tin, duy trì kết nối an toàn cho người dùng. Hệ thống VSBET được phân tích qua các công nghệ như Cloudflare Enterprise, TLS 1.3, mã hóa đầu cuối E2EE cùng xác thực đa lớp 2FA/TOTP, góp phần hạn chế nguy cơ tấn công mạng, truy cập trái phép.
Tổng quan kiến trúc bảo mật VSBET
Bảo mật VSBET được phân tích theo mô hình nhiều tầng, trong đó mỗi công nghệ đảm nhiệm một chức năng riêng biệt. Hạ tầng mạng tập trung kiểm soát lưu lượng truy cập, giao thức TLS bảo vệ dữ liệu truyền tải, còn E2EE hướng đến mã hóa thông tin giữa hai đầu giao tiếp. Bên cạnh đó, 2FA/TOTP bổ sung bước xác minh danh tính trước khi cấp quyền truy cập.
Cách phân chia này giúp nhận diện rõ phạm vi bảo vệ của từng giải pháp. Thay vì phụ thuộc vào một công nghệ duy nhất, hệ thống có thể kết hợp nhiều biện pháp nhằm hạn chế nguy cơ xâm nhập từ các hướng khác nhau.
Cloudflare Enterprise trong cơ chế chống DDoS VSBET
Hạ tầng mạng đóng vai trò tuyến phòng thủ đầu tiên, giúp nhận diện lưu lượng bất thường trước khi tiếp cận máy chủ.
Nguyên lý lọc lưu lượng truy cập bất thường
Cloudflare Enterprise là gói dịch vụ hạ tầng mạng dành cho doanh nghiệp, cung cấp nhiều giải pháp bảo mật VSBET. Trong đó, cơ chế chống DDoS có nhiệm vụ phát hiện, xử lý những luồng truy cập bất thường nhằm hạn chế nguy cơ máy chủ bị quá tải.
Quy trình bảo vệ thường bắt đầu bằng việc tiếp nhận yêu cầu qua mạng lưới trung gian. Hệ thống phân tích đặc điểm lưu lượng, nhận diện những mẫu truy cập đáng ngờ rồi áp dụng quy tắc lọc phù hợp. Các yêu cầu hợp lệ tiếp tục được chuyển đến máy chủ đích, trong khi nguồn gây hại có thể bị hạn chế hoặc chặn lại.
Bảo mật VSBET với khả năng duy trì kết nối khi lưu lượng tăng cao
Công nghệ chống DDoS VSBET hướng đến mục tiêu duy trì khả năng truy cập trong điều kiện lưu lượng tăng đột biến. Khi kết hợp bộ lọc bảo mật, CDN cùng cơ chế phân phối yêu cầu, áp lực lên máy chủ gốc có thể được giảm đáng kể. Điều này góp phần hạn chế tình trạng gián đoạn dịch vụ do những đợt truy cập bất thường.
Tiêu chuẩn TLS 1.3 bảo vệ dữ liệu trên đường truyền
Giao thức mã hóa hiện đại trong bảo mật VSBET giúp hạn chế nguy cơ nghe lén, chỉnh sửa thông tin trong quá trình trao đổi giữa hai thiết bị.
Quy trình thiết lập kết nối HTTPS an toàn
TLS 1.3 là phiên bản giao thức bảo mật được chuẩn hóa trong RFC 8446, sử dụng để bảo vệ dữ liệu truyền giữa máy khách với máy chủ. Khi truy cập website qua HTTPS, trình duyệt thực hiện quá trình TLS Handshake nhằm thiết lập phiên kết nối được mã hóa.
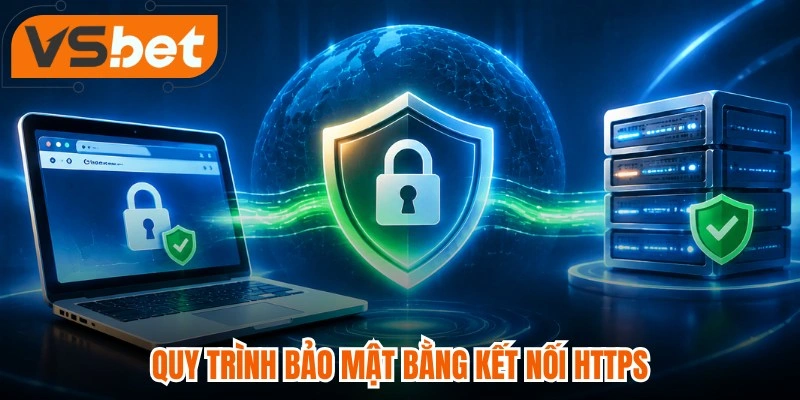
Quy trình cơ bản bảo mật VSBET gồm những bước sau:
- Client gửi yêu cầu kết nối, kèm thông tin thuật toán mật mã hỗ trợ.
- Server phản hồi tham số cần thiết, cung cấp chứng chỉ để xác thực danh tính.
- Hai bên thực hiện trao đổi khóa thông qua cơ chế mật mã phù hợp.
- Khóa phiên được thiết lập, dữ liệu tiếp tục truyền qua kênh mã hóa.
Ưu điểm của giao thức TLS thế hệ mới
So với những phiên bản cũ, TLS 1.3 loại bỏ nhiều thuật toán mật mã lỗi thời, đơn giản hóa quá trình bắt tay. Giao thức còn hỗ trợ Perfect Forward Secrecy khi sử dụng các bộ mã phù hợp, giúp khóa phiên cũ không dễ bị khôi phục nếu khóa dài hạn bị lộ sau này. Đối với bảo mật VSBET, TLS 1.3 là tiêu chuẩn đáng chú ý khi đánh giá khả năng bảo vệ thông tin đăng nhập, dữ liệu trao đổi qua trình duyệt.
Mã hóa End-to-End bảo vệ thông tin cá nhân mỗi người dùng
Bên cạnh bảo vệ bằng đường truyền, mã hóa đầu cuối tập trung giữ nội dung dữ liệu an toàn giữa những thiết bị giao tiếp.
Cơ chế mã hóa từ điểm gửi – nhận
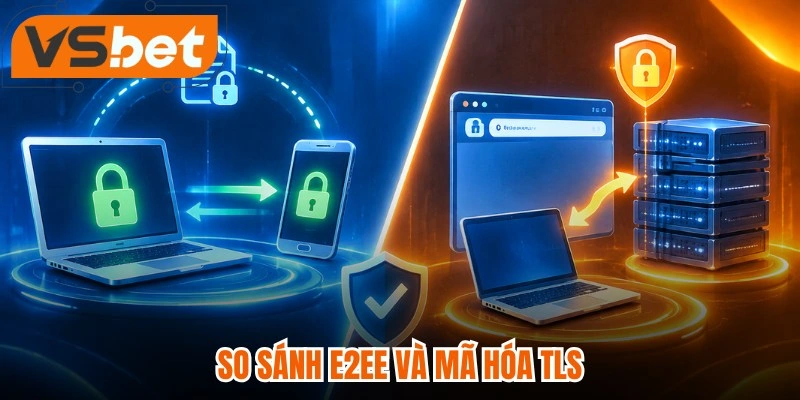
End-to-End Encryption (E2EE) mã hóa dữ liệu ngay trên thiết bị gửi; chỉ thiết bị nhận có khóa phù hợp mới giải mã nội dung. Khi truyền tải, thông tin tồn tại dưới dạng bản mã nên bên trung gian không thể đọc. Cơ chế thường kết hợp trao đổi khóa công khai với thuật toán mã hóa đối xứng, bảo vệ nội dung giữa hai đầu giao tiếp.
Phân biệt E2EE với mã hóa TLS
TLS tạo kênh bảo mật VSBET giữa trình duyệt với máy chủ; dữ liệu được giải mã tại máy chủ. E2EE mã hóa nội dung trên thiết bị gửi, chỉ thiết bị nhận có khóa phù hợp mới đọc được. Vì vậy, HTTPS không mặc nhiên đồng nghĩa E2EE; việc triển khai tùy thuộc kiến trúc ứng dụng, cách quản lý khóa cùng phạm vi dữ liệu cần bảo vệ.
Xác thực 2FA/TOTP hạn chế truy cập trái phép
Lớp xác minh bổ sung trong bảo mật VSBET giúp kiểm soát danh tính, giảm nguy cơ tài khoản bị chiếm quyền khi mật khẩu không còn an toàn.
Nguyên lý tạo mã OTP theo thời gian
Two-Factor Authentication (2FA) là phương thức xác thực hai yếu tố, yêu cầu người dùng cung cấp thêm bằng chứng danh tính ngoài mật khẩu. Một giải pháp phổ biến là TOTP (Time-based One-Time Password), sử dụng khóa bí mật kết hợp thời gian hiện tại để tạo mã xác thực.
Công thức biểu diễn: TOTP = HOTP(K, T)
Trong đó:
- K là khóa bí mật được thiết lập khi liên kết ứng dụng xác thực.
- T là bộ đếm thời gian tính từ một mốc quy định.
- HOTP là thuật toán tạo mật khẩu dùng một lần dựa trên HMAC.
Các bước xác minh tài khoản bằng Authenticator
Trong bảo mật VSBET quá trình thiết lập 2FA/TOTP thường trải qua những thao tác cơ bản:
- Người dùng truy cập phần cài đặt bảo mật để kích hoạt xác thực hai lớp.
- Hệ thống cung cấp mã QR hoặc khóa bí mật để liên kết ứng dụng Authenticator.
- Ứng dụng tạo mã OTP theo thời gian dựa trên thông tin đã đồng bộ.
- Người dùng nhập mã xác thực khi đăng nhập hoặc thực hiện thao tác quan trọng.
- Hệ thống kiểm tra tính hợp lệ trước khi chấp nhận yêu cầu.
Kết luận
Bảo mật VSBET cần được đánh giá thông qua khả năng phối hợp giữa hạ tầng mạng, giao thức mã hóa cùng phương thức xác thực tài khoản. Cloudflare Enterprise, TLS 1.3, E2EE và 2FA/TOTP đều có vai trò riêng trong kiến trúc phòng vệ. Người dùng nên chủ động bảo vệ thông tin đăng nhập VSBET, kiểm soát thiết bị truy cập để hạn chế những rủi ro không đáng có.
>> Xem thêm: Hướng Dẫn Tối Ưu Hóa Giao Thức DNS Over HTTPS (DoH) Khi Truy Cập VSBET